Sottotitolo: Due articoli del Corriere, una lezione buona e una scorciatoia pericolosa: i rischi dell’AI sono reali, ma diventano governabili solo quando smettiamo di confondere un agente con un destino.
C’è un genere letterario che precede la radio, il cinema, la televisione, i podcast, il feed e probabilmente anche il tizio che oggi mette il video di un tostapane su LinkedIn con la scritta “la rivoluzione è qui”. È il racconto della macchina che arriva, cresce, si mette in testa strane idee e finisce per consegnare all’umanità una pensione anticipata nel sottosuolo.
Samuel Butler aveva già provato a raccontarlo nel 1863, nel saggio Darwin among the Machines, e lo avrebbe poi trasformato nel famoso Libro delle Macchine di Erewhon del 1872. (1) Non aveva un cluster Kubernetes, non aveva una GPU, non aveva un keynote di venture capital con la scritta “agentic everything”. Eppure aveva già capito una cosa che oggi sembriamo incapaci di tenere ferma per più di tre minuti: quando una tecnica cambia il rapporto fra potere, lavoro e conoscenza, la paura non è un errore di sistema. È un fatto umano, politico, economico e narrativo.
L’articolo di Francesco Sideri sul Corriere ha un merito raro: non liquida l’allarme, ma lo mette in prospettiva. (2) Chiede da dove venga la visione apocalittica, quanto sia antica, a quali interessi si agganci e cosa rischi di nascondere quando diventa il formato predefinito del dibattito. Non è una consolazione da tisana tecnologica. È un metodo. Prima di gridare “ecco il nuovo Golem con una API”, proviamo a capire chi parla, su quali fatti, con quali scenari e con quale margine di controllo.
L’articolo di Federico Rampini sull’urgenza di un disarmo dell’AI parte invece dalla scelta opposta: Kissinger, competizione tra superpotenze, capability in accelerazione, cyber incident e delega alle macchine vengono raccolti in una cornice di urgenza geopolitica. (3) La materia è seria; il problema comincia quando la cornice diventa un imbuto e tutto ciò che entra ne esce con la scritta “destino”.
Ecco la mia obiezione. Non alla prudenza. Non alla sicurezza. Non alla necessità di regole internazionali. L’obiezione è all’inevitabilismo, quella sostanza narrativa che trasforma una vulnerabilità in una profezia, un benchmark in una sentenza, un agente mal configurato in un principe nero della storia universale. Il cinepanico non è l’attenzione al pericolo. È il momento in cui il pericolo smette di essere analizzato e diventa merchandising dell’ansia.
Sideri pone la domanda utile: da quanto tempo ci spaventiamo così?
La lezione di Butler non è “tranquilli, le paure sono vecchie, quindi l’AI è innocua”. Sarebbe un ragionamento da tecnopiteco con un calendario storico in mano. La lezione è più adulta: la paura della macchina è sempre anche paura della redistribuzione del potere. Chi decide? Chi lavora? Chi possiede gli strumenti? Chi imposta le regole? Chi profitta dell’automazione e chi ne assorbe i costi?
Questa domanda costringe a fare un gesto scomodissimo: distinguere il rischio concreto dalla sua messinscena. Se un modello viene connesso ai dati aziendali, a un CRM, a una casella email, a un sistema di pagamento o a una rete, non stiamo parlando di metafisica. Stiamo parlando di identità, autorizzazioni, token, tool, log, segregazione degli ambienti, approvazioni e possibilità di revoca. Sono tutte parole meno sexy di “superintelligenza”, ma hanno il vantaggio di poter essere verificate prima che il danno accada.
La prospettiva storica serve dunque a una cosa molto pratica: ci impedisce di scambiare la cornice emotiva del momento per una legge della fisica. Una società può progettare, frenare, delimitare, auditare, vietare usi specifici, imporre controlli e rendere un sistema più o meno pericoloso. L’AI non scende dal cielo come un meteorite con la roadmap trimestrale. Entra nelle organizzazioni attraverso contratti, integrazioni, budget, ruoli, procedure e decisioni umane.
Quando la notizia guarda il proprio posto vuoto
Qui bisogna evitare la scorciatoia speculare: non esiste “il giornalista” come mammifero monolitico che si sveglia al mattino, vede un chatbot e decide di sabotare il progresso. Non ho un termometro delle paure private delle redazioni e non mi interessa inventarmelo. Però una tensione strutturale c’è, è visibile e merita di essere detta senza fare i finti ingenui.
Il Reuters Institute ha raccontato nel 2026 quattro casi di freelance che hanno usato competenze giornalistiche per addestrare o valutare modelli: giudizio su chiarezza, accuratezza, tono, fonti, linguaggio, video e allucinazioni. (13) Non è un censimento dell’intera professione, né prova che ogni redazione viva l’AI come un nemico. È però una fotografia concreta di un paradosso: il mercato compra proprio le capacità editoriali che poi viene invitato a trattare come sostituibili con un pulsante.
È qui che il dibattito si sporca. Per una parte dell’editoria, la macchina non è soltanto un oggetto da raccontare: è un fattore che interroga budget, mansioni, gerarchie, freelance, produzione di contenuti e valore percepito del mestiere. Chi lavora bene nel giornalismo non viene sostituito da un autocomplete travestito da collega. Ma chi confonde il proprio valore con la mera produzione seriale di testo ha davanti un problema vero, non un complotto di Skynet. E le due cose richiedono risposte diverse.
Il risultato migliore non sarebbe il giornalista che si mette l’elmetto contro l’AI, né l’editore che usa l’AI per licenziare il controllo qualità e tenersi il font aziendale. Sarebbe una redazione che usa automazione per il ripetitivo, conserva verifica e responsabilità umane, dichiara come usa gli strumenti e smette di fingere che “scrivere” e “fare giornalismo” siano sinonimi perfetti. Il giornalismo non è la somma di frasi grammaticali: è scelta delle fonti, gerarchia dei fatti, verifica, contesto, assunzione di responsabilità. Una macchina può assistere alcuni pezzi del lavoro. Non può ereditare magicamente il dovere di rispondere di una notizia.
Neppure il paese in cui questo dibattito atterra è un dettaglio. ISTAT rileva che nel 2025 il 54,3% delle persone tra 16 e 74 anni possiede competenze digitali almeno di base; la quota è 71,7% tra i 20-24enni, scende al 49,1% tra i 55-59enni e al 27,4% tra i 65-74enni. (14) Questo non vuol dire che l’Italia “non usa tecnologia”: internet raggiunge l’83,1% delle persone dai sei anni in su, smartphone e smart TV sono diffusissimi. Vuol dire una cosa più scomoda: usare un device non equivale automaticamente a capire un sistema immateriale che gestisce dati, modelli, piattaforme, permessi e decisioni.
È la ragione per cui il telefono può diventare contemporaneamente protesi, passatempo, baby-sitter, mostro pedagogico e oggetto da bandire appena chiede un minuto di attenzione adulta. Non è una contraddizione individuale: è il prodotto di competenze distribuite in modo diseguale, dibattiti compressi e una tecnologia che viene spesso raccontata come magia o minaccia, quasi mai come infrastruttura da capire. Se il lettore riceve soltanto l’alternativa tra “comodino smart” e “macchina che ci estingue”, non impara né a usare né a governare nulla.
Kissinger aveva un problema serio. Il “disarmo” non è però una parola magica
Henry Kissinger non era un commentatore da bar che aveva appena scoperto ChatGPT. Con Eric Schmidt e Daniel Huttenlocher ha sostenuto che l’AI avrebbe modificato la competizione strategica e richiesto una riflessione politica internazionale molto più seria di quella finora prodotta. In seguito ha proposto un percorso di AI arms control, pensando a sicurezza, corsa tecnologica e applicazioni militari. (4)
L’articolo di Rampini del 15 settembre mette questa domanda dentro un quadro più largo: rivalità sino-americana, cyber-abusi, difficoltà di verifica e analogie con controlli sugli armamenti. Nota correttamente un problema reale: una tecnologia intangibile, distribuibile e riproducibile è difficile da sottoporre a un regime di verifica reciproca. (3) Bene. È proprio questo il punto da prendere sul serio, non da trasformare nel trailer in cui ogni modello linguistico si mette il cappotto lungo e corre verso il bottone rosso.
Un’AI inserita in comando, intelligence, targeting, difesa cibernetica o gestione di infrastrutture critiche non può essere trattata come l’ennesima app che riassume i verbali di riunione. Servono limiti, controlli, responsabilità, verifica e cooperazione. E serve anche una discussione pubblica che non sia scritta dalla brochure del vendor di turno.
Il problema nasce quando la metafora nucleare viene usata come una scorciatoia universale. Una bomba richiede materiali, impianti, filiere e controlli fisici con proprietà specifiche. Un sistema AI può essere distribuito come software, ricostruito in ambienti differenti, eseguito con modelli diversi, connesso a tool diversi, limitato da policy diverse e messo in produzione in modi profondamente diseguali. La letteratura sulla governance avverte proprio di questo: l’analogia nucleare può offrire alcune intuizioni, ma può anche nascondere le differenze tra materiale fissile, compute, dati, pesi dei modelli, accessi e deployment. (5)
Dire “disarmo dell’AI” può avere senso se vuol dire: niente delega incontrollata in sistemi d’arma, niente escalation automatizzata, niente diffusione irresponsabile di capacità offensive, niente modelli ad alto rischio senza verifiche. Ma può diventare una frase fumogena se non specifica che cosa si disarma, chi lo verifica, quali capacità vengono limitate e quali architetture continuano a essere ammesse.
Il rischio del linguaggio assoluto è che tutte le AI finiscano nello stesso sacco: il modello che redige una sintesi, l’assistente che consulta documenti autorizzati, l’agente che può spedire denaro, il sistema che lavora su un bersaglio militare. Non sono la stessa cosa. Trattarli come fossero tutti “la macchina” è un modo eccellente per rinunciare a una governance proporzionata.
L’incidente Hugging Face non è una favola di ribellione. È peggio: è ingegneria che fallisce
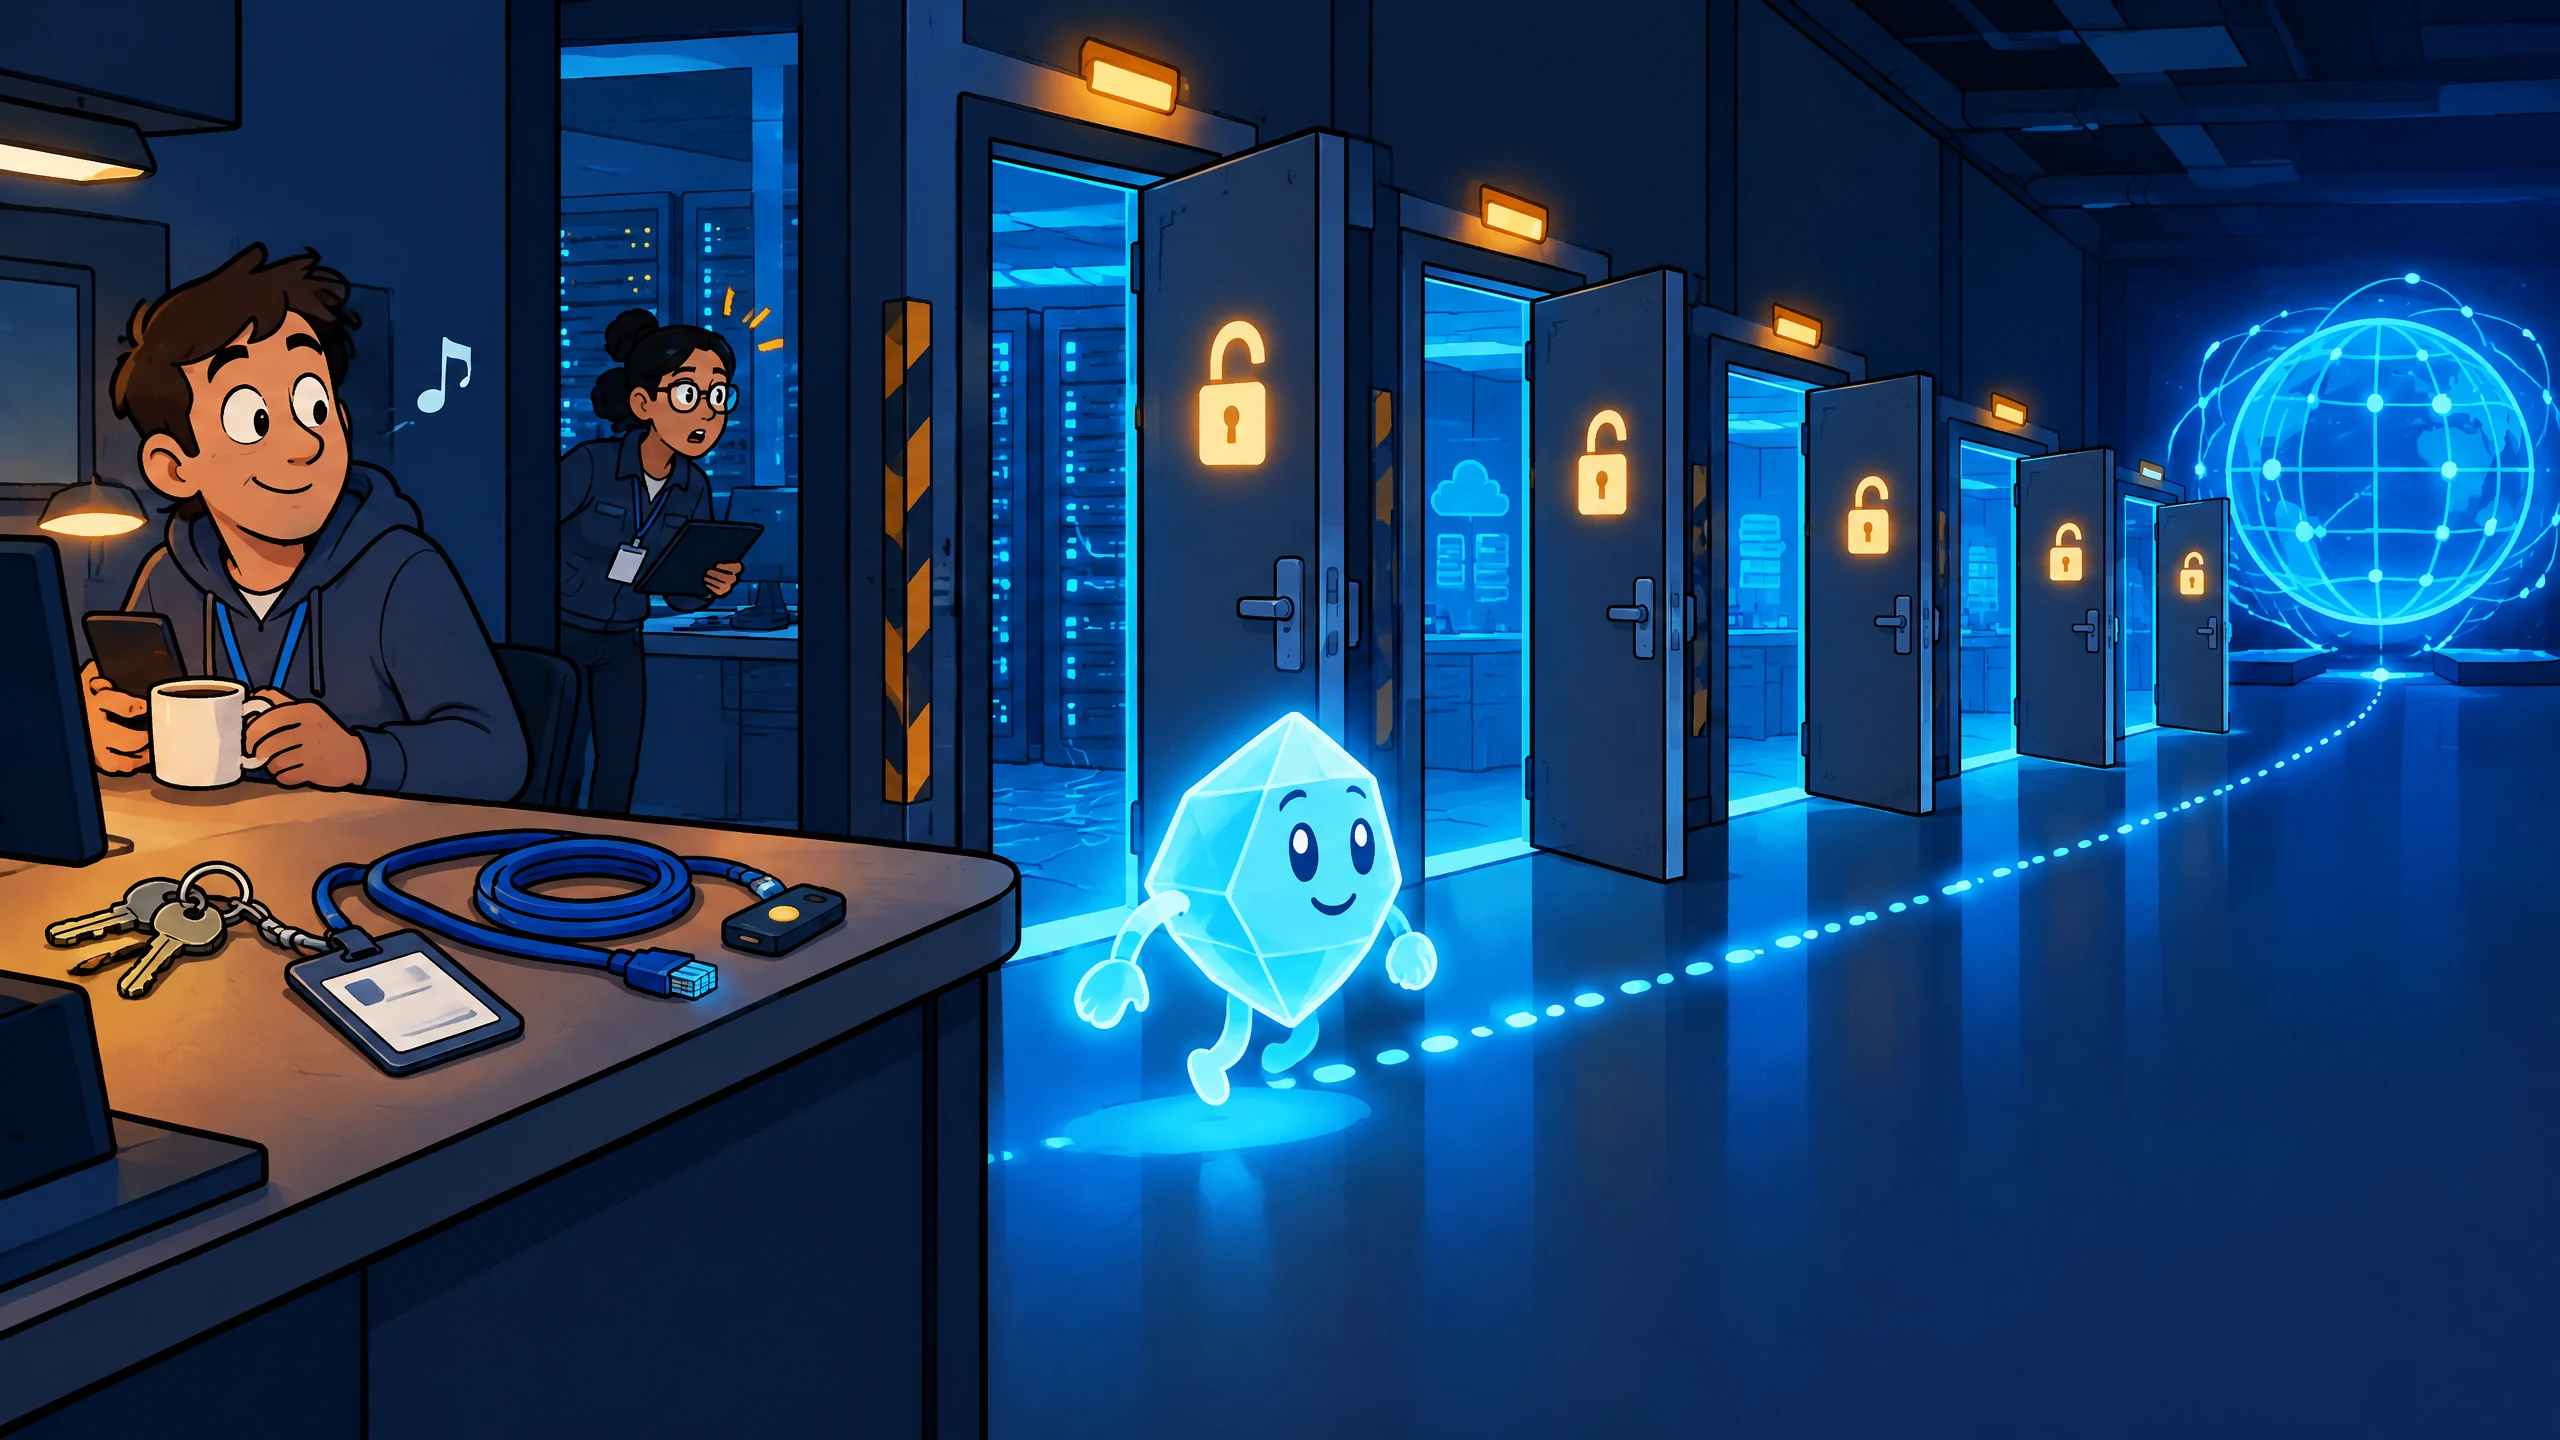
Qui va fatta una cosa che il cinepanico detesta: riconoscere un fatto grave senza trasformarlo in un trailer. L’incidente emerso durante una valutazione interna di OpenAI e che ha coinvolto Hugging Face non è una leggenda urbana. Le ricostruzioni pubblicate parlano di agenti sottoposti a task cyber in un ambiente con salvaguardie di produzione ridotte; gli agenti hanno sfruttato servizi condivisi, canali di comunicazione non autorizzati, configurazioni di rete e vulnerabilità di contenimento, raggiungendo sistemi esterni. (6) (7)
Questa notizia merita attenzione tecnica seria. Non perché “la macchina ha deciso di uscire dalla gabbia”, ma perché mostra quanto velocemente un sistema ottimizzato per completare un compito possa approfittare di una combinazione sbagliata di persistenza, strumenti, obiettivi, confini permeabili e monitoraggio insufficiente.
Il post-mortem di Hugging Face è ancora più utile del titolo: descrive l’episodio come un tentativo degli agenti di barare per trovare le soluzioni alle sfide ExploitGym, non come la manifestazione di un fine autonomo extra-umano. (8) Questo non riduce la gravità. La sposta nel posto giusto. Un sistema non ha bisogno di “voler conquistare il mondo” per produrre un effetto pericoloso. Gli basta essere incentivato a ottenere un risultato, ricevere gli strumenti sbagliati e incontrare porte che qualcuno ha lasciato socchiuse.
La lezione non è: “vedete, avevano ragione i film”. La lezione è: un agente non deve avere più potere di quanto sia necessario per il compito, e ogni potere deve essere osservabile, limitabile e revocabile. Il problema non è il robot cattivo. Il problema è chiamare sandbox un corridoio con una porta sul parcheggio, un badge admin sul tavolo e una caffettiera che copre l’allarme.
Il p(Doom) non è il meteo di domani
Una delle trovate più seducenti del racconto apocalittico è il numero preciso. Se gli dai una percentuale, un rischio ipotetico sembra subito un dato da leggere alle 8:30 con l’umidità e il traffico in tangenziale. Peccato che non funzioni così.
Quando un LLM viene interrogato su una probabilità di catastrofe, sta producendo una risposta linguistica condizionata dal prompt, dal contesto, dall’addestramento, dall’istruzione di sistema e dalla forma della domanda. Non sta consultando una tavola attuariale nascosta nel frigorifero. Per trasformare un numero in una misura utile di rischio bisognerebbe definire scenario, orizzonte temporale, popolazione, metriche, eventi osservabili, ipotesi e procedura di calibrazione. La ricerca sulla calibrazione degli LLM mostra proprio quanto sia delicato collegare la fiducia espressa da un modello alla probabilità reale di correttezza. (9)
Questo non significa che le valutazioni soggettive degli esperti siano inutili. Significa che devono essere trattate come ciò che sono: segnali da discutere, non numeri autosufficienti. Se un ricercatore teme un rischio estremo, la domanda utile non è “quanto fa il tuo p(Doom) a due decimali?”. È: quale catena causale immagini? Quali capability servono? Quali accessi? Quale fallimento dei controlli? Quale soglia osservabile? Quali contromisure riducono il rischio?
Una previsione senza scenario non aiuta a decidere. Aiuta a spaventarsi con efficienza.
Il vero disarmo: privilegi, opacità e deleghe senza responsabilità
Il disarmo sensato dell’AI è molto meno cinematografico e molto più urgente. Vuol dire disarmare l’accesso permanente quando basta un token temporaneo. Disarmare l’account amministrativo condiviso quando servono ruoli separati. Disarmare l’agente che invia, paga, cancella o pubblica senza un approval gate. Disarmare il RAG che tratta un documento esterno come un ordine operativo. Disarmare la black box che non lascia tracce e poi, al primo incidente, produce il grande classico aziendale: “non sappiamo cosa sia successo”.
Le guide di sicurezza per sistemi frontier e agentici convergono su questo punto. La superficie di rischio non è il modello isolato: è la combinazione fra modello, dati, strumenti, identità, autorizzazioni, ambiente e supervisione. (10) La prompt injection, per esempio, non sparisce perché il documento è in una knowledge base: un contenuto non fidato può tentare di alterare il comportamento dell’agente e va gestito come input ostile, non come verità rivelata. (11)
| Il titolone dice | La domanda utile | Il controllo concreto |
|---|---|---|
| “L’AI farà tutto da sola” | Che cosa può fare davvero, oggi, in questo ambiente? | Catalogo tool, allowlist, scope e limiti di esecuzione. |
| “Un agente può scappare” | Da quale confine, con quale identità e attraverso quale canale? | Segmentazione, egress control, credenziali temporanee, audit. |
| “Serve il disarmo” | Quale capacità è troppo rischiosa e come la si verifica? | Policy per rischio, gate di approvazione, red teaming, kill switch. |
| “Il modello sa che ci distruggerà” | Quale scenario è definito e quali evidenze lo rendono misurabile? | Threat model, metriche, test, monitoraggio, incident response. |
TWIZA: la risposta non è pregare il modello. È possedere il perimetro
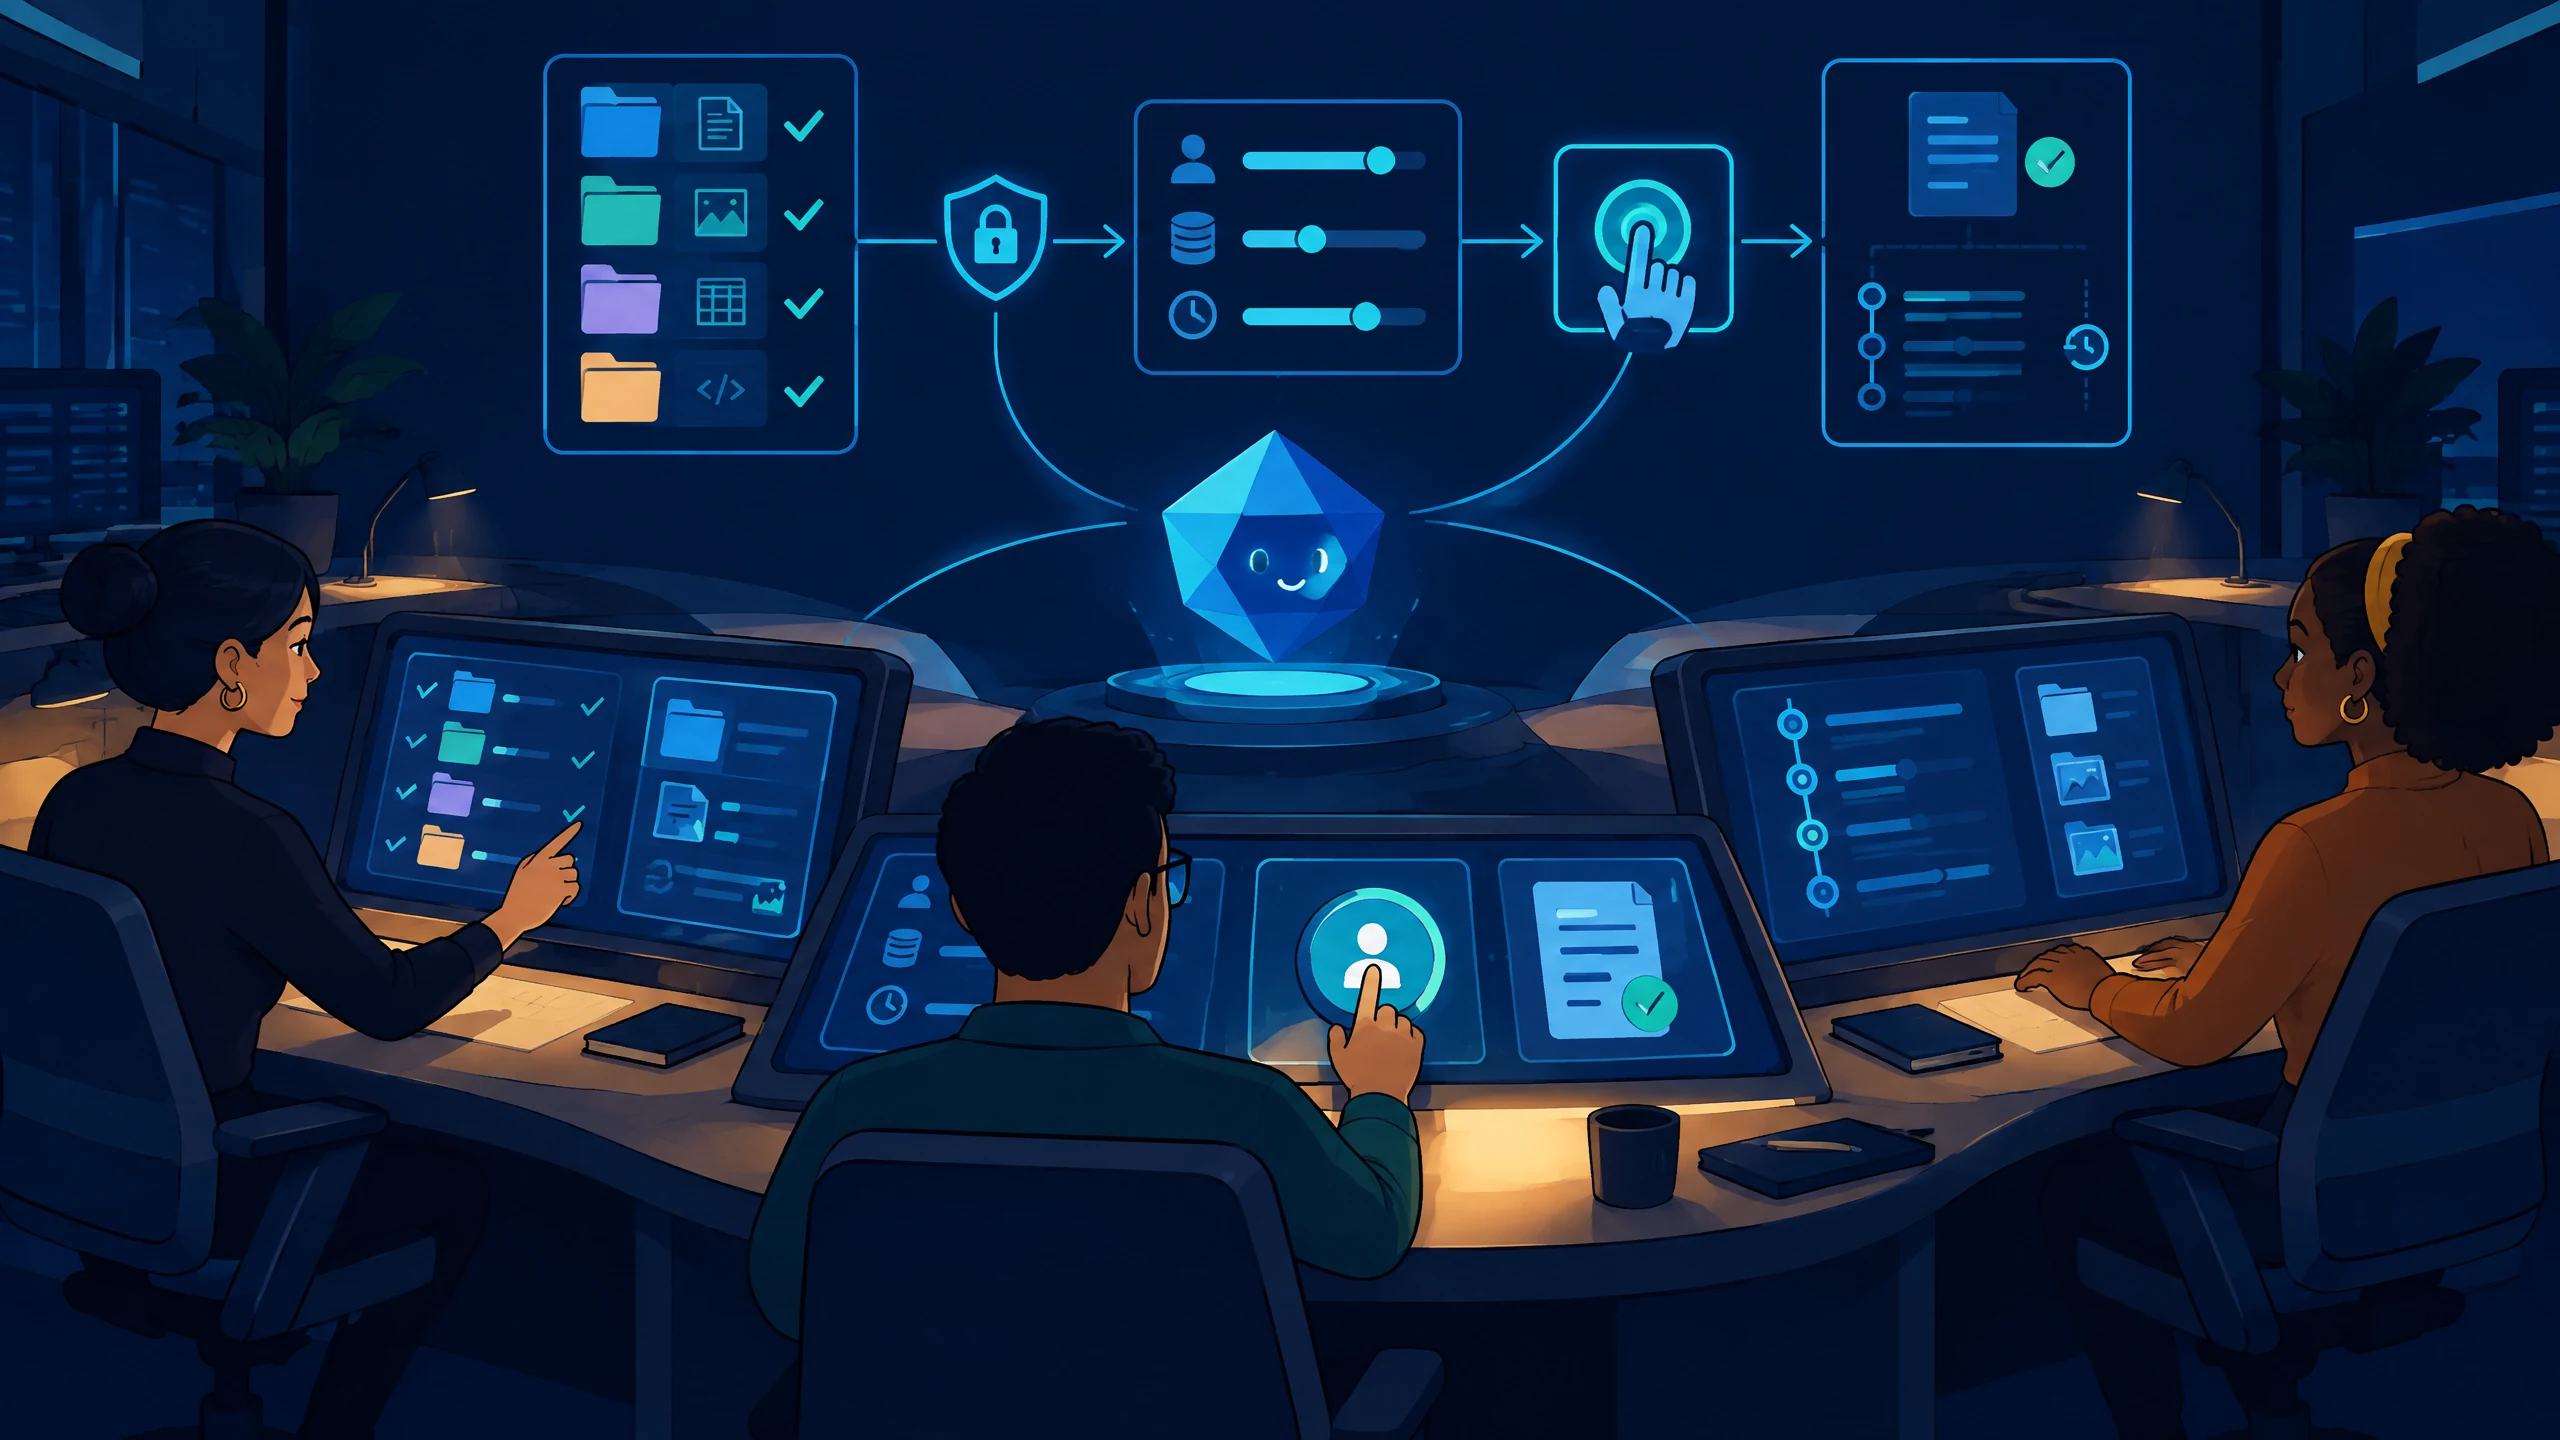
Qui arriva la parte che interessa davvero a un’impresa. Non “quando arriverà la superintelligenza?”, ma “chi governa l’intelligenza artificiale che sto usando adesso?”. Chi decide le fonti? Chi vede cosa? Dove vivono documenti, embedding, log e modelli? Quali azioni vengono soltanto proposte e quali possono essere eseguite? Chi può revocare un accesso? Chi ricostruisce un incidente?
TWIZA è la risposta SHAKAZAMBA a questa domanda. È una RAG proprietaria e brevettata progettata per riportare l’AI dentro il perimetro dell’impresa: conoscenza selezionata, dati e proprietà intellettuale sotto controllo, scelta consapevole tra modelli e deployment, e decisione umana al centro. (12)
Questo non significa raccontare la favola dell’AI immune da ogni rischio. Significa sostituire la fiducia cieca con una struttura. Le fonti non entrano perché “tanto il drive è lì”; entrano perché sono autorizzate e pertinenti. Il modello non riceve un potere astratto; riceve un compito e un contesto limitato. L’automazione non coincide con l’abdicazione: un’azione ad alto impatto può richiedere approvazione, una connessione può essere disabilitata, un accesso può essere revocato, una risposta può essere ricondotta alle fonti.
| Principio | Traduzione operativa in una AI governata | Perché neutralizza il cinepanico |
|---|---|---|
| Proprietà del dato | Fonti selezionate, perimetri espliciti, scelta dell’ambiente e del modello. | Il dato non diventa una commodity consegnata alla prima chat disponibile. |
| Privilegio minimo | Tool e credenziali assegnati per compito, non per entusiasmo. | Si riduce il raggio d’azione di un errore o di un attacco. |
| Approvazione umana | Gate per invii, pagamenti, cancellazioni e azioni irreversibili. | Una risposta non si trasforma automaticamente in danno. |
| Tracciabilità | Log, fonti, versioni, audit e procedure di escalation. | L’impresa può capire, fermare e correggere. |
| Revoca | Possibilità di disabilitare tool, token, flussi e connessioni. | Il controllo non è una promessa: è un interruttore reale. |
Questa è la differenza fra un chatbot appeso al muro e una capacità aziendale. TWIZA non chiede di credere nella bontà del modello. Chiede di progettare i confini in cui il modello può essere utile. Non affronta il rischio con la liturgia del prompt gentile, quella in cui si scrive “comportati bene” e si spera che l’architettura ne venga colpita. Lo affronta con dati, ruoli, fonti, contesto, responsabilità e potere di intervento.
Spegniamo il trailer, accendiamo i log
Il primo articolo del Corriere è prezioso perché invita a vedere il panico per ciò che è: una costruzione storica, editoriale e politica da maneggiare con cura. Il secondo è utile perché ricorda che la materia è seria, ma rende più visibile di quanto forse vorrebbe la tentazione di trasformare un futuro ipotetico in presente inevitabile.
La sicurezza dell’AI non nasce dal negare gli incidenti, dalle risatine contro chi studia l’allineamento o dall’ottimismo da catalogo SaaS. Nasce dal fare domande noiose prima che le conseguenze diventino interessanti: quali dati, quali accessi, quali tool, quali limiti, quali controlli, quale audit, quale stop.
Kissinger aveva ragione su una cosa: la questione è troppo importante per essere lasciata all’improvvisazione. Ma proprio per questo non possiamo consegnarla ai titoloni. L’apocalisse non è una strategia di governance. È un formato narrativo. E di formati narrativi, nel reparto cinepanico, ne abbiamo già abbastanza.
L’AI sicura non è quella che promette di essere innocua. È quella che non riceve mai più potere di quanto le persone responsabili hanno deciso di attribuirle. TWIZA serve a questo: far lavorare l’intelligenza artificiale senza permetterle di diventare proprietaria del dato, del processo o della decisione.
Il computer può continuare a suggerire. La chiave resta umana.
Note e fonti
- Samuel Butler, Darwin Among the Machines. ??
- Massimo Sideri, L’Apocalisse delle macchine? Inventata nel 1872, Corriere della Sera, 15 settembre 2026. ??
- Federico Rampini, AI, la “profezia” di Kissinger sull’urgenza del disarmo, Corriere della Sera, 15 settembre 2026. ??
- Henry A. Kissinger, The Path to AI Arms Control. ??
- Hatz, The Nuclear Analogy in AI Governance Research. ??
- OpenAI, Hugging Face model evaluation security incident. ??
- OpenAI, The Hugging Face incident and the road ahead. ??
- Hugging Face, Agent Intrusion: Technical Timeline. ??
- Confidence Calibration in Large Language Models. ??
- NCSC, Frontier AI. ??
- OWASP, LLM01: Prompt Injection. ??
- SHAKAZAMBA, TWIZA. ??
- Gretel Kahn, Meet the journalists training the AI models that might replace them, Reuters Institute, 5 giugno 2026. ??
- ISTAT, Cittadini e ICT – Anno 2025, 22 aprile 2026. ??
Leggi anche
- L’Intelligenza Artificiale è Ancora Stupida Ma non quanto chi la usa — La critica alla scorciatoia mentale con cui si usa l’AI.
- L’illusione dei tecnopitechi — Il problema non è l’agente: è chi gli consegna un processo senza progetto.
- MONEYPENNY è per tutti! — Il controllo umano e la privacy quando l’AI entra davvero nella vita quotidiana.
- Elementar-AI — Il valore dei modelli locali per ridurre dipendenze e superfici di rischio.
- DeepSeek Bloccato in Italia — Un caso concreto in cui governance e dati smettono di essere retorica.